01 / SERVICE
인프라 구축·가상화
INFRASTRUCTURE
업무의 연결과 실행을 위한 네트워크·서버·스토리지를 구성하고, 가상화와 자원 확장 방향을 함께 검토합니다.
- Switch·ADC 기반 네트워크와 서비스 전송 구성
- 서버·스토리지의 처리량·용량·접근 방식 검토
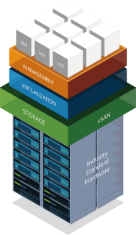
- HCI·VMware 기반 자원 통합과 가상화
네트워크·서버·스토리지와 보안 솔루션의 구축을 지원합니다. 고객의 업무와 보호 대상에 맞춰 장비·소프트웨어를 구성하고, 운영 점검과 장애 대응을 연결하는 기술 서비스를 제공합니다.
01 / Our Services
INFRASTRUCTURE
업무의 연결과 실행을 위한 네트워크·서버·스토리지를 구성하고, 가상화와 자원 확장 방향을 함께 검토합니다.
SECURITY & ACCESS
통신 경계부터 사용자·서버·데이터까지 보호 대상을 나누고, 각 영역에 필요한 탐지·차단과 접근 정책을 구성합니다.
OPERATIONS & SUPPORT
구축한 환경의 상태와 이벤트를 확인하고, 예방 점검부터 장애 조치·이력 관리까지 운영 흐름을 연결합니다.
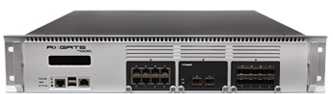
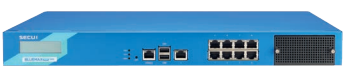
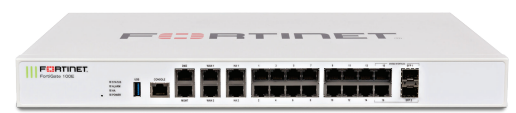
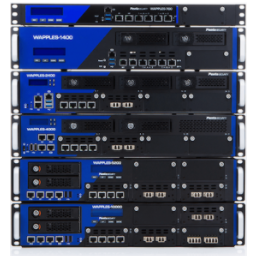
| 종류 | 벤더사 | 상품명 |
|---|---|---|
| 웹방화벽 | 인성디지탈 | 웹방화벽(Agent) |
| 웹방화벽 | 펜타시큐리티 | 웹방화벽(Proxy) |
| 웹방화벽 | 모니터랩 | 웹방화벽(Proxy) |
패킷·파일·애플리케이션 통신을 검사하고, 공격 시그니처와 비정상 행위를 기준으로 유해 트래픽을 탐지·차단합니다.
공격 트래픽을 선별하고 여러 계층의 방어 정책을 적용해 서비스에 유입되는 트래픽을 제어합니다.
의심 파일의 정적·동적 분석과 평판 검증을 결합해 악성 행위를 조사하고 대응 정책 수립을 지원합니다.
백신 엔진으로 악성코드를 사전 탐지합니다.
룰·패턴으로 파일 구조와 악성 코드 특징을 분석합니다.
가상 환경에서 실행 행위를 분석하고 증적을 수집합니다.
외부 평판 정보로 분석 결과를 대조·검증합니다.
분석 결과를 탐지·대응 정책에 반영해 신종 위협 대응을 보완합니다.
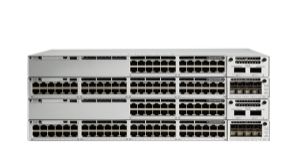
사용자·단말·업무 장비를 연결합니다.
Catalyst 9400·9300·9200·3850·3650 / Meraki MS
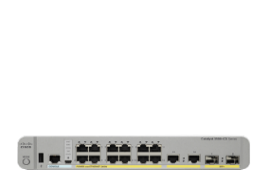
Catalyst Digital Building·3560-CX·2960-L / Meraki MS120-8
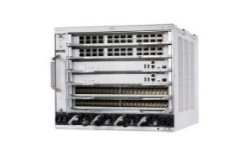
구간 간 통신과 네트워크 연결을 구성합니다.
Catalyst 9600·9500·9400 / Meraki MS400
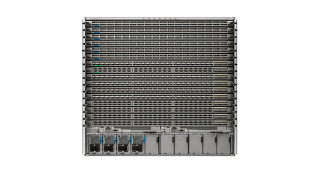
서버·스토리지와 업무 서비스를 연결합니다.
Nexus 9000 / MDS 9000
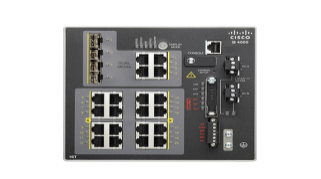
Cisco IE5000·IE4000 / Catalyst IE3400·IE3300·IE3200
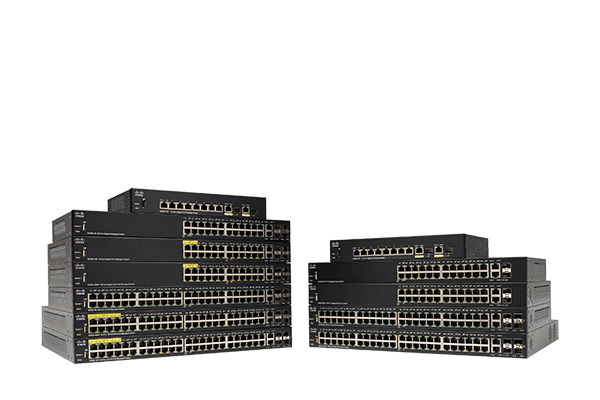
550X Series Stackable Managed / 250 Series Smart / 350 Series Managed
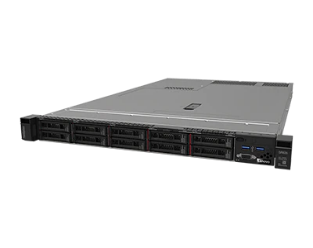
1U 랙 구성, Intel Xeon 프로세서, 메모리·저장장치 확장, ThinkShield 보안 기능
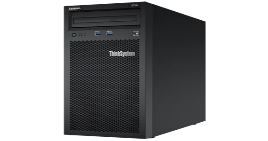
타워·랙 설치, Intel Xeon 프로세서, GPU 구성 선택, 메모리·저장장치 확장
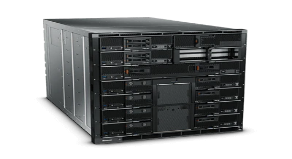
블레이드 폼팩터, 섀시 기반 서버 통합, 설치 공간 활용, 업무별 노드 구성
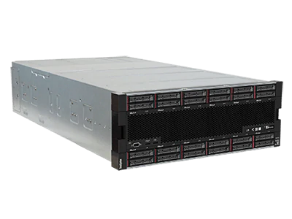
다중 프로세서, 대용량 메모리, NVMe 스토리지와 핵심 업무용 서버 구성
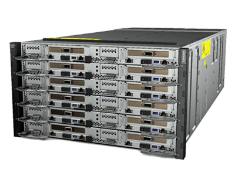
고밀도 서버, SD650 수냉식 설계 예시, 고속 패브릭 연계, 냉각·전력 조건 확인
업무의 처리량·저장 용량·접근 방식을 확인하고, SAN·NAS 접근 방식과 데이터 보호 기능에 맞춰 확장 구성을 정합니다.
분산 스토리지 패브릭에서 스냅샷, 데이터 로컬리티, 복제, 티어링, 압축, DR, 중복 제거와 복원력 기능을 활용합니다.
x86 서버 자원
하이퍼바이저와 VM·업무 워크로드
분산 스토리지 패브릭
VMware Cloud VCDR
Ransomware Recovery (RWR)
Site Recovery (SRM)
vSAN Enterprise
NSX Advanced Load Balancer
Data Services Manager
Tanzu Mission Control
Tanzu Application Platform
Tanzu Spring Runtime
K8s Operations
Guardrails · Advanced
CloudHealth Enterprise
Ops for Apps · Application Catalog
Tanzu Insights
Innovation for DevOps
Falcon 단일 경량 에이전트
Falcon Prevent (NGAV) · Falcon Insight for Client
지원 OS에 단일 경량 에이전트 적용
활동 수집·행위 분석·위협 탐지
탐지 이벤트 조사·대응 및 통합 관리
네트워크에 연결된 사용자와 단말을 확인하고, 인증 상태와 보안 정책에 따라 접근을 통제합니다.
개인정보와 중요 정보를 식별하고, 온라인·오프라인 경로의 복사와 전송을 정책에 따라 감시·차단합니다.
WebKeeper·Privacy-i 등 데이터 보호 제품의 기능을 업무 환경과 적용 정책에 맞춰 검토합니다.
업무 문서를 중앙에서 관리하고, 생성·저장·활용·폐기 단계의 접근 권한과 공유 체계를 구성합니다.




다수의 RDBMS와 NoSQL을 단일 인터페이스에서 관리하고, 접속 툴 변경 없이 접근제어를 적용합니다.
기존 DB·서버 접속 툴
전체 정책·객체·사용자 통합관리
IDC 및 클라우드 서비스 통합
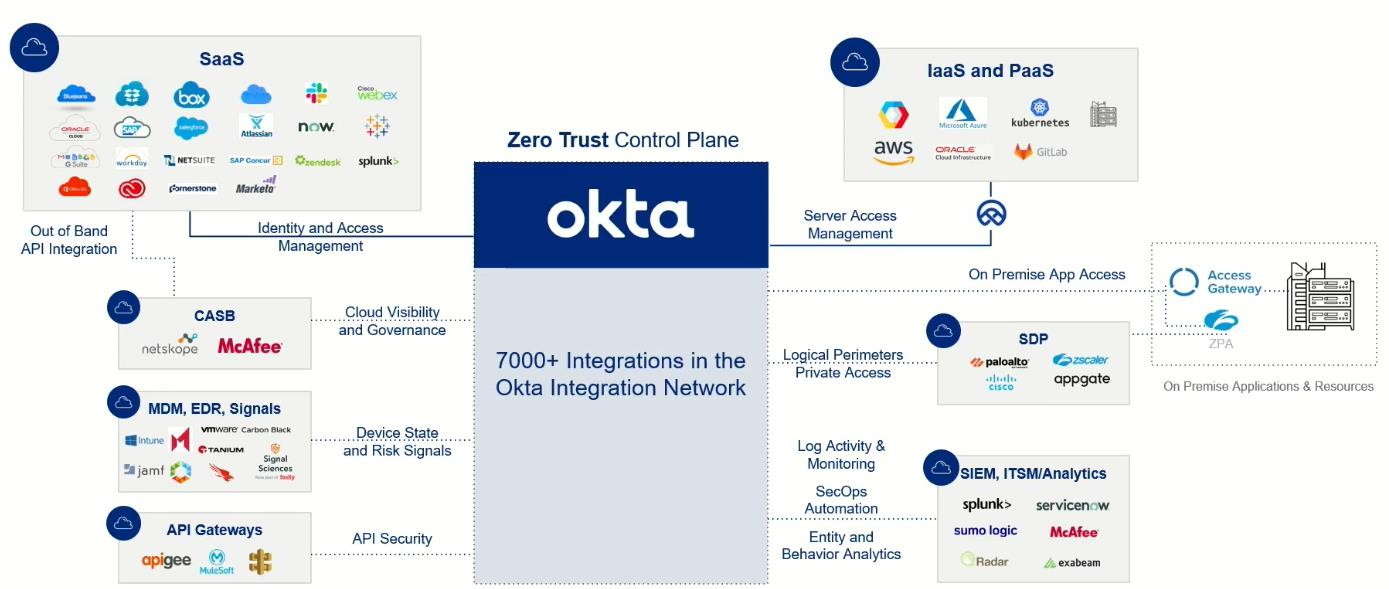
클라우드·온프레미스의 애플리케이션을 일관된 인증 흐름으로 연결하고 전입·전출 프로세스를 자동화합니다. 환경에 맞는 인증·접근 정책을 적용하며 보안 신호와 운영 도구를 연계합니다.
연결 영역을 앱 접근, 보안 정책·신호, 운영 연계로 나누어 구성합니다.
Preprocessor
통계 기반 탐지·딥러닝 모델
이상 점수 계산·패턴 분석
Validation과 분석 결과 확인
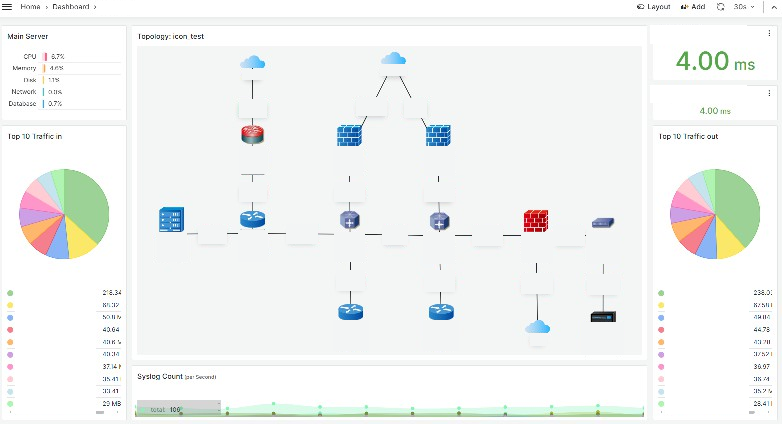
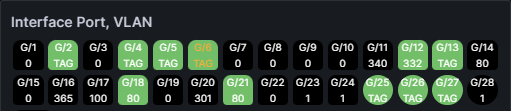
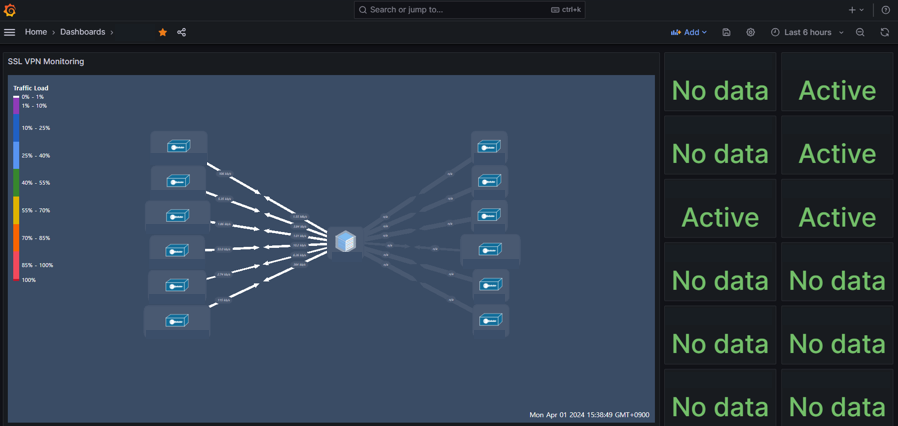
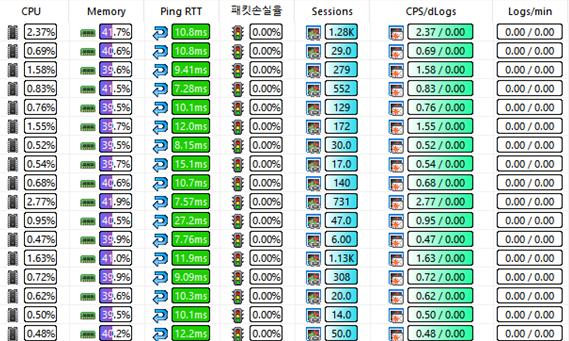
애플리케이션·서비스·서버·네트워크·클라우드를 대상으로 TMS·보안관제 포털에서 운영 현황을 확인합니다.
보호할 자산과 필요한 구성, 운영 범위를 알려주세요. 고객 환경에 맞는 장비·솔루션과 기술지원 범위를 함께 확인합니다.